日々の業務で書いているプログラムのソースコード、AWSやGCP上に保存した設計データ、海外拠点や業務委託メンバーと共有しているGitHubのプライベートリポジトリ。これらIT現場の「ごく普通の日常業務」が、ある日突然、「軍事転用可能な技術の無許可提供」として法令違反に問われるリスクをご存じでしょうか。
船や飛行機でコンテナを運ぶだけが「輸出」ではありません。クラウドでのデータ共有やグローバルなチーム開発が当たり前になった現在、日本の「外国為替及び外国貿易法(外為法)」や米国の「EAR(輸出管理規則)」は、メーカーの貿易部門だけでなく、すべてのエンジニア・研究者・ビジネスパーソンの日常業務に直結するルールとなっています。
特に近年は、経済安全保障の観点から法改正や運用見直しが相次ぎ、汎用技術に対する「キャッチオール規制」の強化や、日本国内での「みなし輸出」管理の厳格化など、従来の感覚では見落としがちな網の目が張り巡らされています。本記事では、民間技術が軍事転用される「デュアルユース」の仕組みから、IT開発現場における「セーフとアウトの境界線(実用早見表)」まで、長く使える実務のベースラインとしてわかりやすく解説します。
1. 民間技術が兵器に化ける「デュアルユース」と二重規制の網
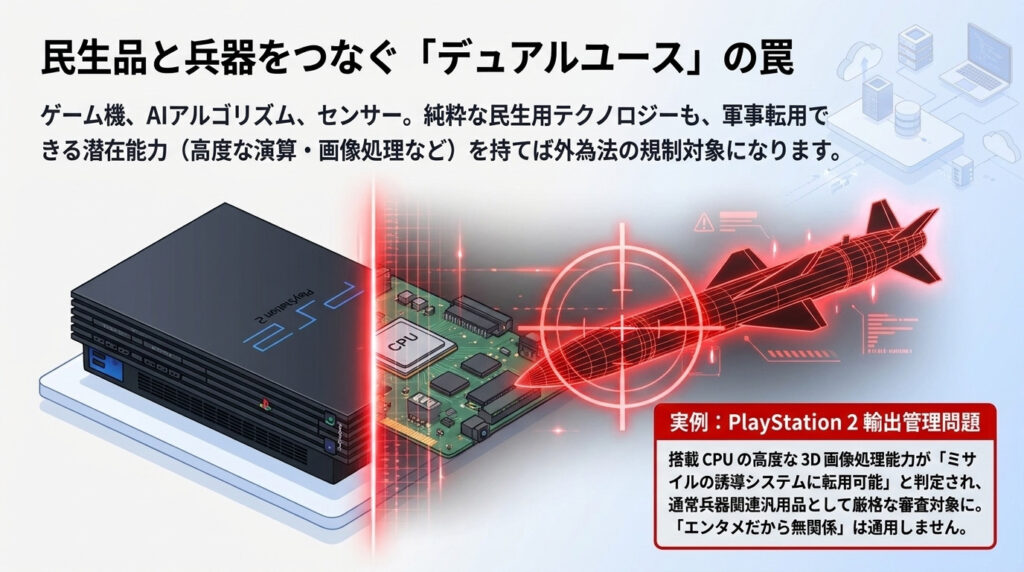
外為法は、日本と外国との間で行われる資金移動、貨物の輸出入、そして技術の提供(役務取引)を適正に管理するための法律です。かつての戦後統制から役割を変え、現在は「自由な国際取引を原則としつつ、国際的な平和や安全保障を脅かす特定の取引を例外的に規制する」という枠組みで運用されています。
この安全保障貿易管理において鍵となる概念が「デュアルユース(軍民両用)」です。ミサイルや戦車といった兵器そのものだけでなく、純粋な民生品として開発されたゲーム機、スマートフォンのセンサー、AIアルゴリズム、産業用ロボット、炭素繊維素材なども、軍事用途へ転用できる潜在能力を持っています。
身近な実例としてよく知られているのが、家庭用ゲーム機「PlayStation 2」の輸出管理問題です。発売当時、同機に搭載された高性能プロセッサ(CPU「Emotion Engine」)の高度な3D画像処理能力や浮動小数点演算能力が、ミサイルの誘導システムや画像解析に軍事転用できる可能性があると判定され、外為法上の規制対象(通常兵器関連汎用品)として審査が行われました。「エンタメ機器や一般的なソフトウェアだから無関係」という思い込みは、安全保障の実務では通用しません。
「リスト規制」と包囲網を広げる「キャッチオール規制」
日本の輸出管理は、製品やプログラムの性能スペックで機械的に判定する「リスト規制」と、用途や相手先に基づいて包括的に網をかける「キャッチオール規制(補完的輸出規制)」の2段構えで構成されています。新たな取引や技術共有を行う際は、まずリスト規制への該当性を調べ、非該当であってもキャッチオール規制を精査する「該非判定(がいひはんてい)」の手順を踏む必要があります。
- リスト規制:高度な暗号機能、先端半導体の集積度、工作機械の加工精度、レーザー出力など、国際合意に基づき客観的な数値スペックで指定された高リスク品目・技術です。対象リストは先端技術の発展に合わせて定期的に見直されており、基準値をわずかでも超えていれば、相手国がどこであれ経済産業大臣の事前許可が必要となります。
- キャッチオール規制:リスト規制のスペックに達しない一般的な汎用品やプログラムであっても、①用途要件(大量破壊兵器や通常兵器の開発・製造等に使われるおそれ)、②需要者要件(相手先が軍事組織や、経済産業省の「外国ユーザーリスト」掲載組織であるか)、③インフォーム要件(経済産業大臣から個別に許可申請すべき旨の通知を受けた場合)のいずれかに該当すれば許可が必要となる仕組みです。
近年、このキャッチオール規制は段階的に強化されています。リスト非該当の汎用製品・技術であっても通常兵器への転用リスクを確認すべき対象品目や地域の範囲が拡大されたほか、輸出管理が厳格な友好国(「グループA」と呼ばれる旧ホワイト国)向けの取引であっても、第三国への「迂回輸出」の懸念がある場合にはインフォーム要件が発動する仕組みへと厳格化されています。
2. 米国「EAR(域外適用)」の威力:日本の法律だけでは済まない二重規制
日本の外為法は国内完結のルールではなく、「ワッセナー・アレンジメント」をはじめとする4つの国際輸出管理レジーム(多国間枠組み)と連動しています。冷戦期に旧ソ連へ高精度工作機械が不正輸出され、原子力潜水艦のスクリュー静音化に利用された「東芝機械事件」などを契機に、日本の外為法は段階的に厳罰化されてきました。現在では、違反の内容に応じて個人には10年以下の拘禁刑(旧・懲役刑)、法人には10億円以下(または対象価格の5倍以下)の罰金という重い刑事罰が設けられているほか、事業継続に直撃する「最長3年間の輸出・技術提供禁止」という行政制裁が科されることもあります。
そして、現代のIT・テック企業が日本の外為法と並んで警戒しなければならないのが、米国の「EAR(輸出管理規則:Export Administration Regulations)」です。EARの最大の特徴は、米国の主権が及ばない外国の取引にまで米国法を適用する「域外適用(再輸出規制)」というメカニズムにあります。
- デミニミス・ルール(組込み割合基準):日本国内で開発・製造された製品やシステムであっても、その中に米国原産の半導体、OS、商用ソフトウェア、技術が一定割合を超えて含まれている場合、日本から第三国へ提供する際に米商務省産業安全保障局(BIS)の事前許可が必要になります。
- 外国直接製品ルール(FDPR):米国製の設計ソフト(EDA)や製造装置を使って作られた先端半導体などは、仮に日本や台湾の工場で生産されたものであっても「米国の直接製品」とみなされ、EARの規制網に組み込まれます。
もし「日本の外為法では許可不要だから問題ない」と誤認し、EARの規制を見落として米国の取引制限リスト(エンティティ・リストなど)に掲載されている懸念企業や研究機関へ技術提供を行った場合、どうなるでしょうか。違反した企業自身が米国政府の制限リストに追加され、米国製の半導体や商用ソフトウェアの調達停止、さらにはAWSやMicrosoft、GitHubといった米国系クラウド・開発プラットフォームの利用制限など、グローバルで事業を続けるうえで極めて重いペナルティを受けるリスクがあります。
3. 国内にいても規制対象?外国人材と「みなし輸出(特定類型)」の仕組み
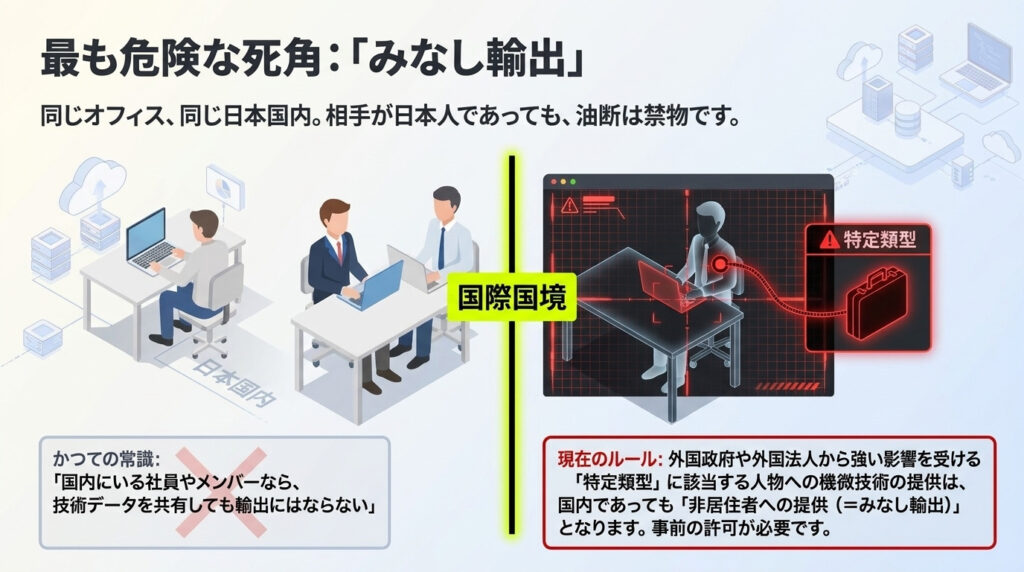
物理的なモノの移動を伴わないIT開発や研究の現場で、最も見落とされやすいのが「役務取引(技術の提供)」、とりわけ日本国内における「みなし輸出」の管理です。
かつては「日本国内に6か月以上滞在している外国人社員や留学生は『居住者』にあたるため、社内で技術データを共有しても輸出(対外取引)にはならない」という運用が一般的でした。しかし、国内の企業や大学を経由した機微技術の流出を防ぐため、外為法の運用基準が見直され、この抜け穴は塞がれています。
現在では、たとえ日本国内に居住している人物(国籍を問わず日本人を含む)であっても、外国政府や外国法人等から強い影響を受けている「特定類型」に該当する場合、その人物への機微技術の提供は「非居住者への提供(=みなし輸出)」とみなされ、事前の確認と許可手続きが必要になります。
- 特定類型①(兼業・二重雇用):外国の大学、研究機関、企業等と雇用契約や取締役契約を結んでおり、その指揮命令や善管注意義務に服している者(例:海外企業の籍を残したまま日本の企業や研究所で兼業しているエンジニアなど)。
- 特定類型②(資金提供・人材招致プログラム):外国政府等から多額の研究資金や奨学金・生活費等の実質的な経済的利益を得ており、その利益提供者の指示に従う義務を負っている者。
- 特定類型③(代理人):日本国内において外国政府等の指示・依頼を受け、その代理人として行動している者。
なお、経済産業省のガイドラインでも示されている通り、「特定類型に該当する人物=安全保障上の懸念がある人物(情報共有が全面禁止される人物)」という意味ではありません。あくまで「規制対象となる機微な技術を共有する際には、非居住者と同様に事前の確認や許可申請の手続きが必要になる」というルールですので、採用時やプロジェクト配属時に適切な確認フロー(誓約書の取得等)を整えておくことが重要です。
4. 【実用早見表】GitHub・クラウド・海外出張の「セーフ/アウト」境界線
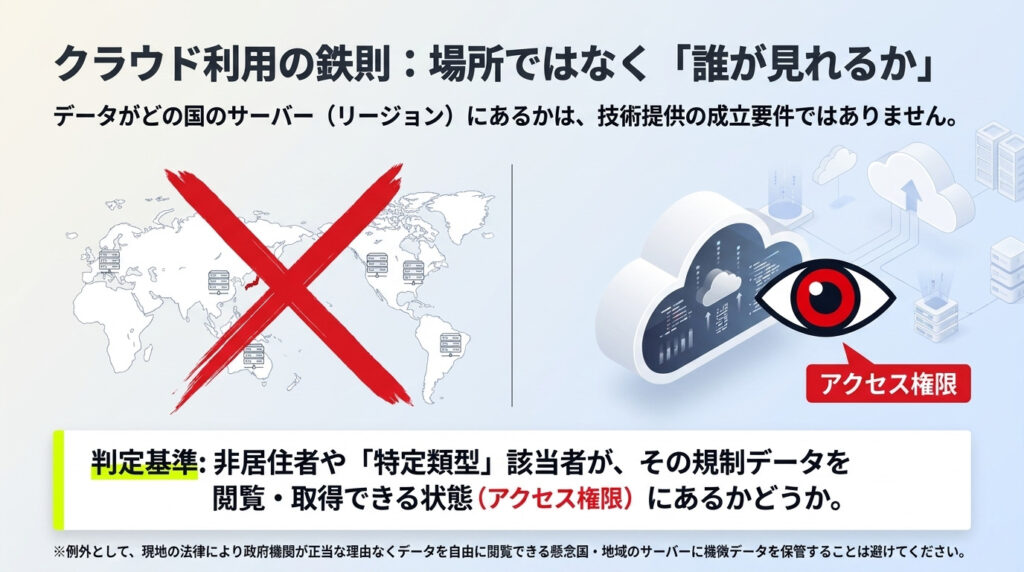
では、日常的にGitHubやクラウド、OSS(オープンソースソフトウェア)を使って開発している現場では、具体的にどのラインを超えると外為法上の手続きが必要になるのでしょうか。
クラウド利用における基本原則はシンプルです。「サーバーが国内リージョンにあるか海外リージョンにあるか」ではなく、「非居住者(または特定類型該当者)がその規制データを閲覧・取得できる状態に置いたかどうか」で技術提供の成立が決まります(※ただし、現地の法律によって政府機関がサーバー内のデータを正当な理由なく自由に閲覧・取得できる懸念国・地域のサーバーに機微データを保管することは避ける必要があります)。
また、エンジニアが特に注意したいのが「OSS(公知の技術)の例外ルール」です。外為法でも米国EARでも、世界中の誰もが自由に入手できる公開プログラム(パブリックなOSSなど)は「公知の技術」として原則規制の対象外とされています。しかし、公開前のプライベートリポジトリや、OSSを社内向けに独自改変した非公開コード、付随する社内設計書が混ざった瞬間に、「OSSだから手続き不要」という前提は崩れます。
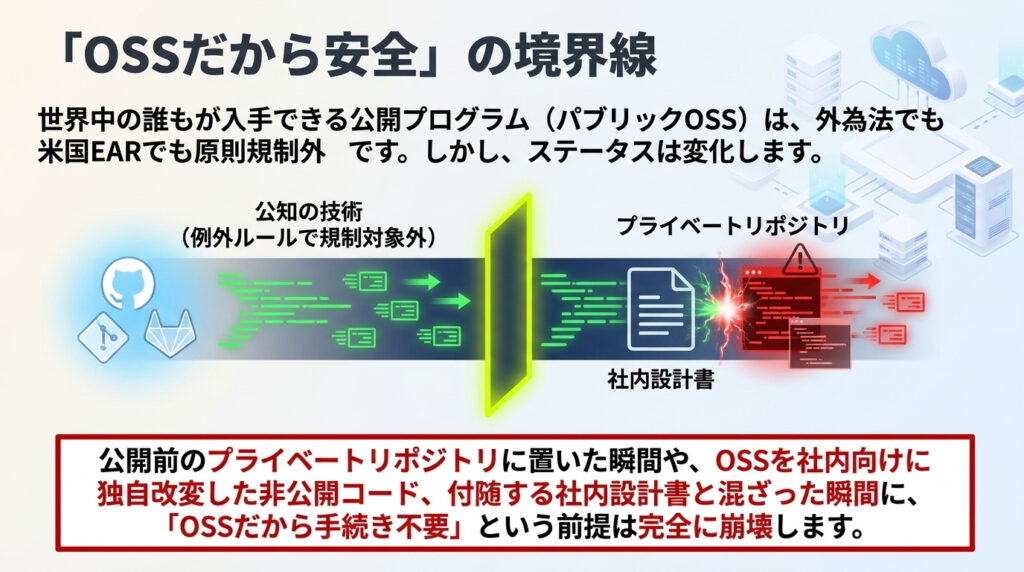
現場で迷った際にすぐ確認できるよう、IT開発・出張実務における判定の境界線を一覧表にまとめました。
| 現場の具体的なアクション | 外為法上の扱い・リスク判定 | 実務上の理由・対策ポイント |
|---|---|---|
| GitHubのパブリックリポジトリで一般的なOSSを公開・PRマージする | 🟢 原則セーフ(公知の技術) | 不特定多数に無償公開されるプログラムは「公知の技術」として原則許可不要(※ただし、社内の機微技術を新たに公開する場合や、高度な暗号機能を含むコードを公開する場合は米国EARの通知要件等に注意)。 |
| GitHubのプライベートリポジトリに海外拠点メンバーや特定類型者を招待する | 🔴 要審査(みなし輸出・役務提供) | 非公開のソースコード(高度な暗号機能や先端AI・制御アルゴリズム等)は公知の例外にならない。閲覧権限を付与した時点で技術提供となるため事前の該非判定が必須。 |
| OSSを社内向けに独自改変し、非公開のまま海外委託先へ渡す | 🔴 要審査(公知の例外から外れる) | ベースがOSSでも、非公開の改変コードや社内独自の設計書・調整パラメータを特定の相手に渡す行為は「非公開技術の提供」となり事前確認が必要。 |
| 国内リージョンのAWS/GCPに機微データを置き、海外子会社から閲覧可能にする | 🔴 要審査(アクセス可能時点で成立) | サーバーの所在地が日本国内でも、非居住者がアクセスできる権限設定にした時点で提供成立。IAM権限やフォルダの厳格な分離が必要。 |
| 海外出張へ業務PCを持参する(自分だけが閲覧・使用し持ち帰る) | 🟡 条件付きセーフ(自己使用) | 本人のみが使用し他者に一切開示せず持ち帰る場合、PC本体は一時持ち出し特例、内部データは自己使用として原則対象外。ただし懸念国・制裁国への渡航や紛失リスクに備え、クリーンな出張用端末+VPN接続が鉄則。 |
| 海外出張先やZoom会議で、未公開の設計値やコードを画面共有・口頭指導する | 🔴 要注意(無許可の役務提供リスク) | ファイルの送信だけでなく、Zoomでの画面共有、Slackでの設定値ペースト、ホワイトボードへの板書・口頭教示もすべて「技術の提供」に該当する。 |
| 不要になった研究所の測定器や高性能サーバーを国内中古業者へ売却する | 🔴 要注意(国内転売からの迂回流出) | 国内取引のつもりでも、業者が懸念国のブローカーへ転売した場合、元の保有企業も用途・需要者確認(キャッチオール規制)や管理体制の不備を問われるリスクがある。 |
とりわけ近年、民間企業の参入が相次いでいる「宇宙ビジネス(衛星データ解析・軌道制御ソフト等)」や「先端AI・ロボット制御」の領域は、軍事転用リスクが高いデュアルユースの最前線です。社内のうっかりミスによる流出だけでなく、国家支援型ハッカー(APT)による開発リポジトリへの直接侵入も深刻な脅威となっています。
※宇宙インフラを取り巻くサイバー攻撃の実態については、「宇宙インフラ防衛はなぜ今必要なのか?民間シフトで急浮上するサイバーセキュリティ危機」もあわせて参照してください。
まとめ:エンジニアと会社を守る「共有前のワンクッション」
外為法や米国EARの違反事例において最も厄介なのは、問題となったケースの大半が悪意のあるスパイ行為からではなく、「単なる開発効率の優先」や「ソフトウェアやクラウド共有が輸出規制の対象だと知らなかった」という知識不足から起きている点です。
経済安全保障をめぐる網の目は年々細かくなっていますが、現場のエンジニアや担当者が複雑な法令のリストをすべて暗記する必要はありません。
- 「誰でも見られる公開情報(OSS)か、非公開の独自技術(プライベート・社内改変)か」を切り分ける
- 「共有相手が非居住者、または特定類型(外国から強い影響を受ける立場)にあたるか」を意識する
- GitHubの招待ボタンを押す前、海外とのZoomで画面共有する前の「3秒間」で立ち止まり、迷ったら社内の輸出管理・法務部門のフローを通す
この「共有前のワンクッション」をチームの習慣として組み込んでおくことこそが、あなた自身のキャリアと企業の信頼を、見えない法規の落とし穴から守る一番確かな防具になります。