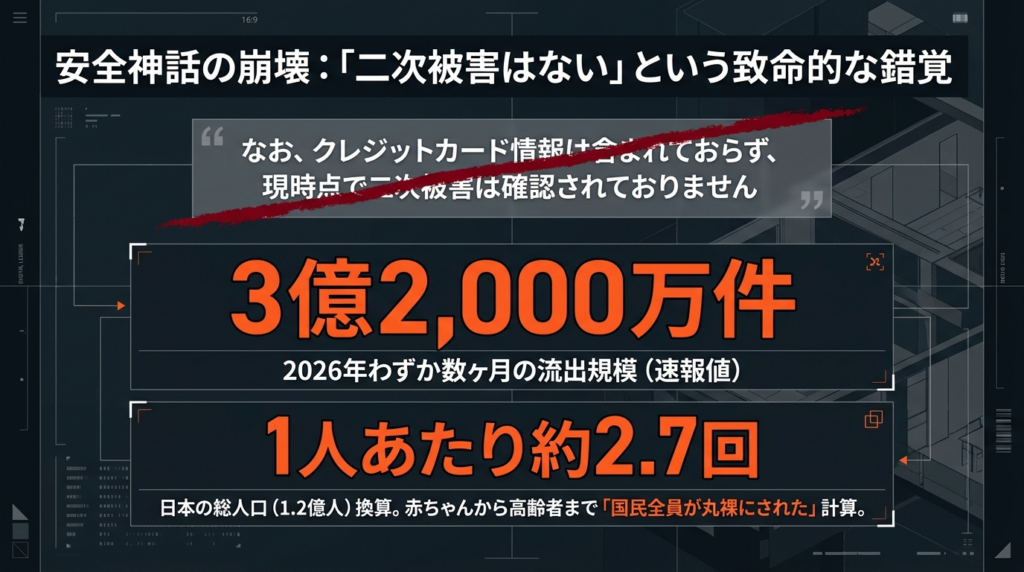
「なお、クレジットカード情報は含まれておらず、現時点で二次被害は確認されておりません」――2026年夏から10月下旬にかけ、日本の大企業から毎週のように届くお詫びメールの定型文に、もはや何の安心感も抱けない異常事態が起きています。
わずか2ヶ月間の主要事案だけでも、流出またはその恐れがある個人情報は延べ3億2,000万件相当以上(政府の個人情報保護委員会が10月28日に公表した今年度4月〜10月中旬までの速報値だけでも延べ約2億6,000万人分)。日本の総人口(約1.2億人)に換算すれば、赤ちゃんから高齢者まで「国民全員が1人あたり約2.7回ずつ丸裸にされた」計算になります。
さらに10月下旬には、日本航空(JAL)と全日本空輸(ANA)という国内二大エアラインが、まったく同じ海外委託先システムを経由して乗客の予約情報を窃取される事件が発覚しました。国内企業の漏洩ラッシュと航空会社の不正アクセス事件。一見すると無関係に見えるこの2つの事象の裏側では、効率化の名の下に作られた「サプライチェーンの単一障害点」と、抜かれたデータをAIで結合する「地下経済と国家インテリジェンス」の歯車が不気味に噛み合っています。
本記事では、2026年に日本を襲っている3.2億件漏洩ラッシュの技術的カラクリから、クレカも盗まず航空予約システムに「3年間」潜伏した攻撃者の地政学的な目的、そして私たちのデータが行き着く中国の地下データベース「社工庫(しゃこうこ)」の恐るべき実態までを解剖します。
2026年個人情報漏洩ラッシュの概要:DX丸投げが生んだ「委託先チョークポイント」
東京商工リサーチ(TSR)が2026年10月7日に公表した調査データ(10月5日時点)によると、上場企業とその子会社における「100万件以上の大規模漏洩事故」は10月初旬時点で既に10件に達し、過去最多だった2023年通年の8件(2025年通年は6件)をあっさり塗り替えました。とりわけ異常なのが、1,000万件を超えるメガトン級漏洩の頻度です。2012年から2025年までの14年間で通算3回しか発生していなかった「1,000万件以上」の事故が、10月5日時点で早くも3回に並び、さらに10月中旬以降の相次ぐ大型事案の発覚によって、10月下旬時点では非上場や共通SaaS基盤を含めて少なくとも8件以上と、もはやインフレ状態に陥っています。
セキュリティ調査機関の集計では、2026年9月から10月28日までに公表・更新された国内主要142事案の延べ対象規模は約3億2,256万件相当に膨れ上がりました。代表的な事案を並べるだけでも、日本のインフラと日常がいかに網羅的に抜かれたかが分かります。
- 佐川急便(最大約5,323万件):Webのお荷物問い合わせサービスへの不正アクセスにより、依頼主・配送先の氏名や住所、電話番号が流出し、国内歴代ワースト1位を不名誉にも更新した
- ユミルリンク「Cuenote FC」(延べ最大約5,162万件):メール配信SaaSの49システムからデータが出力され、JR各社や金融機関、新聞社など多数の導入企業へ被害がドミノ倒しのように連鎖した
- Eストアー「ショップサーブ」(約2,335万人):EC支援基盤への侵害により、全国7,858店舗の購入者情報や一部カード情報が一網打尽にされた
- ソースネクスト(最大約2,252万件):会員情報取得APIの悪用に加え、パスワードを不可逆なハッシュ化ではなく古い暗号化方式で保存し、しかも「外部公開APIに復号鍵へのアクセス権限を持たせる」という、金庫の扉に鍵を挿したままにするような設計ミスでパスワードが平文(復号状態)のまま流出した
- KDDI(約1,223万件):ISP事業者向けメール基盤のゼロデイ脆弱性を突かれ、BIGLOBEやJ:COMなど提携6社へ被害が波及した
- 物語コーポレーション「焼肉きんぐ」(約1,078万件):公式アプリの会員管理システムから、登録者のほぼ全件にあたる氏名、電話番号、メールアドレスがごっそり抜かれた
- タイムズモビリティ「タイムズカー」(約662万件):Webシステムの脆弱性を突かれ、会員情報に加えて「退会後7年間も保持し続けていた運転免許証などの本人確認書類画像(約146万件)」に外部送信の痕跡が確認された
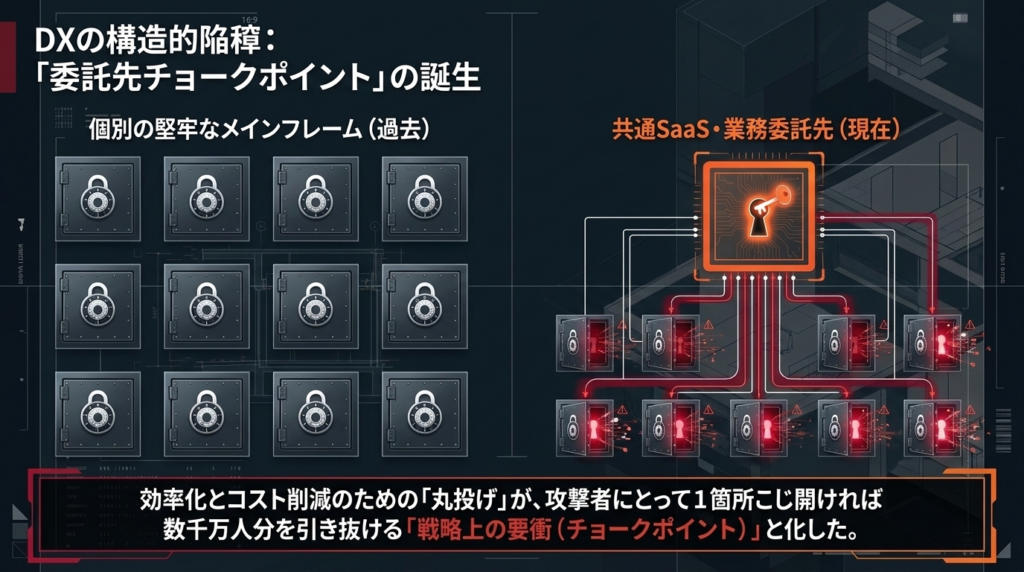
これらの事案に共通するのは、大企業の堅牢な正面玄関が破られたのではなく、複数社が相乗りする「業務委託先」や「共通SaaS基盤」が狙い撃ちにされている点です。日本企業がコスト削減やDX推進のために外部へ丸投げした共通システムが、攻撃者にとっては「1箇所こじ開ければ数十社・数千万人分のデータを芋づる式に引き抜けるチョークポイント(戦略上の要衝)」という最高の狩場と化しているのです。
3億件流出を引き起こした最新攻撃手口と「アマデウス」侵害の仕組み
それにしても、なぜ2026年に入り、これほど短期間に数千万件単位のデータベースが次々と決壊するようになったのでしょうか。背景には、AIによる攻撃手法の工業化と、グローバルなシステム寡占という2つの構造的要因が存在します。
スマホアプリ逆解析「A2B攻撃」と自律型AIハッキング基盤「Cairn」
情報通信研究機構(NICT)やJPCERT/CCが2026年10月に相次いで警告を発したのが、「A2B攻撃(App-to-Backend Attack)」と呼ばれる手口です。攻撃者はGoogle Playなどで一般公開されている企業の公式スマホアプリを入手し、AIコード解析ツールなどを使ってプログラムを丸裸に逆解析(リバースエンジニアリング)します。
アプリ内部に無造作に埋め込まれたAPIキーや署名生成ロジック、さらには通常の画面操作では見えない裏側の管理用通信先(APIエンドポイント)を抽出し、正規アプリを介さずにデータベースサーバーへ直接通信を叩き込みます。サーバー側に「まさか公式アプリ以外から直接通信が来るはずがない」という甘い思い込み(隠蔽によるセキュリティ)があり、会員番号を「0001、0002、0003…」と1つずつずらして他人のデータを要求する攻撃への防御(オブジェクトレベルの認可制御)が抜けていた結果、数千万件の会員情報がまるで蛇口をひねるように機械的に一括抽出されました。
さらに恐ろしいのが、攻撃プロセスそのものを自動化する「AIエージェント型ハッキング」の実戦投入です。サイバーセキュリティクラウドが2026年10月に公表した国内不正アクセスの観測レポートでは、わずか約40分間に326個ものIPアドレスを細かく切り替えながら、1,200件超の攻撃アクセスを叩き込む不気味な挙動が確認されました。サーバーのエラー応答を読み取って、最初の「SQLインジェクションによる認証回避」が通じないと見るや、即座に「事前作成した正規アカウントでのログイン」に切り替え、さらに「ログイン後の機能悪用」へとAIエージェントらしき仕組みがリアルタイムで戦術を変化させていたのです。
加えて10月中旬には、中国語圏の攻撃グループがオープンソースのAIエージェント基盤「Cairn(ケアン)」にDeepSeekやClaude Code(推定)などのAIを組み込み、わずか100字未満の中国語プロンプトで日米などの1,200を超えるECサイトに自動攻撃を仕掛け、100社以上への侵入に成功していたこともロイター通信やセキュリティ企業NorForgeの調査で発覚しました(侵入1件あたりのAIトークン費用はわずか約50ドル、所要時間は平均約23時間)。これまで人間のハッカーが手作業で行っていた「鍵穴探し」がAIによって自動化・低コスト化されたことで、業種を問わず「抜ける個人情報を片っ端から刈り取る」大量虐殺モードに突入したのです。
JAL・ANA・韓国勢が同時に被弾した「アマデウス」事件の皮肉
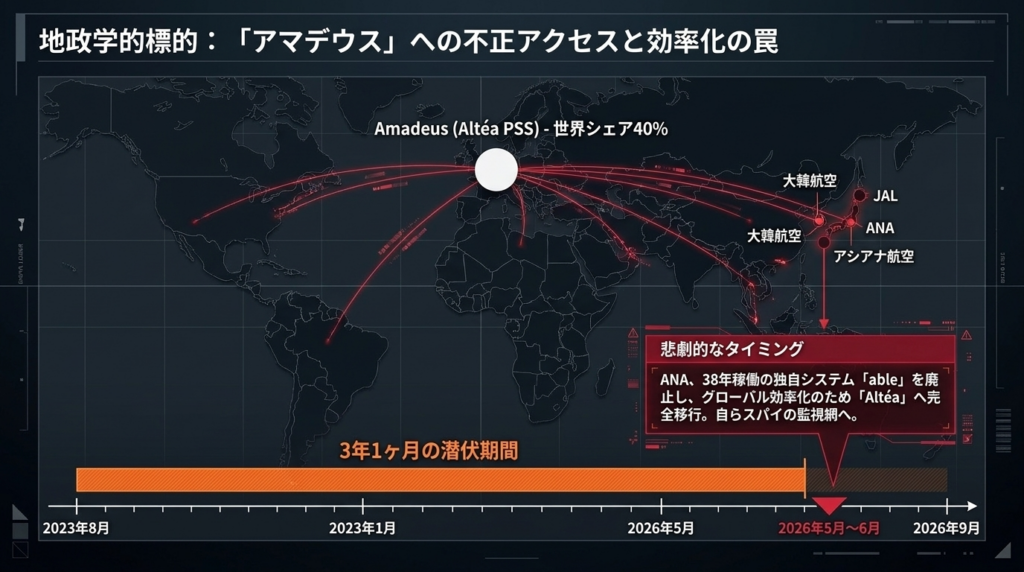
この「委託先チョークポイント」の危うさが国際的な規模で炸裂したのが、2026年10月23日から29日にかけて大韓航空、アシアナ航空、日本航空(JAL)・日本トランスオーシャン航空(JTA)、および全日本空輸(ANA)の計5社が相次いで公表した、スペインの航空IT大手「Amadeus IT Group(アマデウス)」への不正アクセス事件です。
各エアライン自体の社内ネットワークが破られたのではなく、日韓の主要航空会社が共通して利用していたアマデウスのクラウド型旅客サービスシステム(PSS)「Altéa(アルテア)」上の予約記録が、外部から我が物顔で参照されていました。
3年1ヶ月間も検知されなかった「3段階の覗き見プロセス」
JAL・JTAの発表によれば、外部から参照された形跡がある予約記録の対象期間は、2023年8月10日から2026年9月23日までの約3年1ヶ月間(約1,140日間。大韓航空・アシアナ航空の発表でも2023年8月〜2026年9月の間に不正アクセスが発生したと推定)という気の遠くなるような長期間に及びます。しかし、これほど長期のデータを対象としながら、JAL・JTA便での被害人数は約9万2,000人(うちパスポート番号を含む詳細情報は約2,000人)にとどまっていました。
先の国内SaaS事件のように「数千万件を一括ダウンロード」しなかったのはなぜか。韓国勢の発表で判明した「アマデウスのシステムアカウントに設定された正規ログイン認証情報の悪用」という侵入手口と、JALが公表した「約9万人(基本5項目のみ)と約2,000人(詳細情報)」という極端な被害内訳の差を突き合わせると、攻撃者が通常の業務照会機能などを通じ、以下の3段階で極めて慎重に「人間を選別しながら」照会を行っていた構造が浮かび上がります。
- ステップ1(対象便のピンポイント選択):特定の日付と便名(JL便など)を狙い撃ちで検索する
- ステップ2(乗客リストの概要表示・約9万人分):対象便の乗客一覧を画面に表示し、予約番号、氏名、搭乗日、搭乗区間、搭乗クラスの5項目をざっと確認する
- ステップ3(標的個人の詳細展開・約2,000人分):乗客リストの中から、特定の氏名やビジネスクラス等の搭乗クラスで「関心対象の重要人物」だけを選び出し、個別の予約記録(PNR)を展開してパスポート番号、国籍、連絡先、マイレージ番号、座席番号などを抜き出す
正規の認証情報を使って「正面玄関」から通常の業務照会を装ってアクセスしていたため、アマデウス側のセキュリティ監視も沈黙し、さらに航空会社側からは「委託先クラウド内部のアクセスログが直接見えない」という、サプライチェーンの構造的な死角を完全に突かれていました。
システム移行からわずか5ヶ月後に直撃したANAの「効率化の罠」
今回の事件で最もブラックジョークのような悲劇に見舞われたのがANAです。JALが2017年から国内線・国際線ともにアマデウスの「Altéa」へ全面移行していたのに対し、ANAは国際線のみAltéaを使い、国内線については1988年以来、実に38年間にわたって自社保有の独自システム「able(エイブル)」を頑なに維持していました。
しかしANAは、システム維持費の変動費化(コスト効率化)と国内線・国際線の運営一元化を目的に、2026年5月19日から6月9日にかけて伝統の自社システム「able」を廃止し、アマデウスのAltéaへ完全統合したばかりだったのです。この統合が強行された2026年5月〜6月は、まさに攻撃者がアマデウス内部で予約記録を覗き見ていた3年間の潜伏期間の真っ只中でした。経営合理性を追求して「グローバル標準の外部クラウド」へ一本化した瞬間、自らスパイの監視網のど真ん中へ飛び込む結果となったのです。
なぜ犯人はクレカを盗まず「3年間」も予約記録を覗き見たのか?
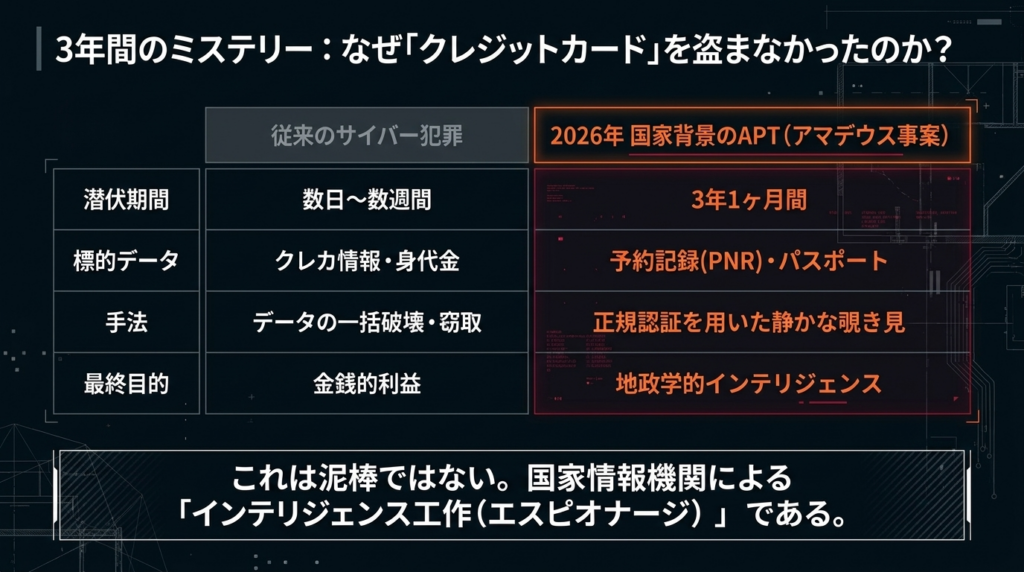
ここで読者の皆さんに考えていただきたい、最大のミステリーがあります。今回のアマデウス事件において、犯人は「3年1ヶ月もの間、システムを破壊せず静かに潜伏し続けた」うえに、「クレジットカード番号やパスワードを一切盗んでいない」のです。
もし犯人が金銭目的のサイバー犯罪集団やランサムウェアグループなら、侵入した初日に決済情報を根こそぎ抜き取るか、システムを暗号化して世界中の飛行機を止め、巨額の身代金を要求するはずです。それをせず、3年以上も息を潜めて「特定の約2,000人が、いつ・どの便のどの座席で移動したか(予約記録とパスポート番号)」だけを選り好みして調べ上げていた事実。これは、本件が単なる泥棒ではなく、国家背景を持つハッカー集団(APT:高度持続的脅威)による「インテリジェンス工作(エスピオナージ)」であることを強烈に物語っています。
世界シェア4割を握る「空のチョークポイント」としてのアマデウス
そもそもアマデウスとは単なるIT下請け企業ではなく、世界の航空・旅行業界の首根っこを押さえる巨大な寡占インフラです。航空会社と旅行代理店を繋ぐ流通網であるGDS(グローバル・ディストリビューション・システム)市場は、事実上、欧米の3強(ビッグ3)によって完全に支配されています。
- Amadeus(アマデウス・スペイン):主要3社間で世界シェア約40%〜43%の首位を握り、年間14億ユーロ(グループ売上高の20%超)以上を研究開発に投じる絶対王者
- Sabre(セイバー・米国):アメリカン航空のシステムから発展し、北米・中南米を中心に約35%〜36%のシェアを持つ2位企業
- Travelport(トラベルポート・英国):Galileoなど3システムを統合し、約20%〜21%のシェアを占める3位企業
さらに、航空会社自身の基幹システムであるPSS(旅客サービスシステム)においても、アマデウスの「Altéa」は世界130社以上(ハンドリング全体では200社以上)の航空会社に採用されています。国際線の乗り継ぎやアライアンス(スターアライアンスやワンワールド等)間のデータ連携には共通基盤が不可欠であり、今さら1社単独でグローバル網を開発・維持するのはコスト面で不可能です。
つまり、国家情報機関の視点に立てば、日本や韓国の政府機関や防衛企業のネットワークを1社ずつ苦労してハッキングするよりも、欧州にあるアマデウスのアカウントを1つ奪う方が、日韓欧の要人の移動をまとめて透視できる圧倒的にコスパの良い「空のチョークポイント」になるというわけです。
国家情報機関による「トラベル・インテリジェンス(移動履歴監視)」と過去の暗闘
防諜(カウンターインテリジェンス)の世界では、航空予約記録(PNR)やホテルの宿泊データを長期収集する作戦を「トラベル・インテリジェンス(TRAVINT:移動履歴監視)」と呼びます。国家支援型ハッカーが小銭にしかならないクレカ情報を無視して、PNRとパスポート番号に執着する理由は主に以下の4点です。
- 要人や先端技術者の物理的追跡(HUMINT支援):政治家、防衛官僚、半導体・AIエンジニア、ジャーナリスト、反体制派活動家が「いつ・どの国のどの空港へ降り立つか(未来の予約を含む)」を事前に把握し、渡航先での尾行、接触、ハニートラップ、あるいは拘束などの物理工作をセットアップする
- 同行者・人間関係のあぶり出し(リンク分析):同じ便への搭乗や隣り合う座席指定、共通の決済連絡先などを解析し、機密プロジェクトに関わる人物同士の「公にされていない繋がり」を特定する
- 外国諜報員の特定(防諜・あぶり出し):複数年分の渡航データとパスポート番号の連番・発給履歴を照合し、自国や第三国で活動する外国の情報機関員(スパイ)の移動パターンを割り出してブラックリストに入れる
- 超精密な標的型スピアフィッシングの材料:実際の予約番号や搭乗便名を使った「搭乗ゲート変更のお知らせ」などの偽通知を送りつけ、政府や企業の鉄壁な社内網の外に出た個人のスマートフォンをピンポイントで仕留める
今回のアマデウス事案については、2026年10月末時点で特定国家への公式な断定(アトリビューション)は発表されていません。しかし過去の歴史を紐解けば、中国国家安全部(MSS)などの支援を受けるAPTグループが、まったく同じ手口で世界の航空・ホテル基盤へ数年単位の潜伏を繰り返してきた生々しい前科が浮かび上がります。
- マリオット/スターウッド事件(2014年〜2018年):約4年2ヶ月間にわたりホテル予約網に潜伏し、約3億8,300万人分の宿泊記録と約2,375万件のパスポート番号を窃取。米政府は中国MSS関連グループの関与を公式に指摘した
- 米Sabreおよびユナイテッド・アメリカン航空侵入事件(2015年):米国人事管理局(OPM)から政府職員2,200万人分の人事・身辺調査データを盗んだのと同じ中国系ハッカー集団が、公務員や軍関係者の移動を追跡するために予約網と乗客名簿を標的とした
- 「Chimera(キメラ)」作戦(2019年〜2020年調査):台湾の半導体企業への侵入と並行して複数の航空会社に最大3年間潜伏し、予約サーバーのメモリ(RAM)から直接PNRデータを抜き出して正規クラウド(OneDrive等)経由で持ち出していた
- 航空IT大手「SITA」侵害およびエア・インディア「ColunmTK」作戦(2021年):共有PSSの侵害によりJALやシンガポール航空などに被害が波及したほか、エア・インディア社内網に中国系「APT41(成都404)」が侵入して旅客データを抽出していた
決定的な傍証として、2024年2月に内部文書が流出した中国の民間セキュリティ請負企業「安洵信息(I-Soon)」のリーク資料では、同社がAPT41(成都404)とも取引関係を持ち、中国当局向けに海外の通信キャリアから特定の個人の通話・位置記録を抽出する作戦や、各国の交通・インフラ網データの収集をビジネスとして請け負っていた実態が白日の下に晒されています。
流出データが行き着く地下データベース「社工庫」:国境の外で完成した裏マイナンバー
国家レベルのスパイ工作が一部の要人やエンジニアを狙うものだとすれば、私たち一般の日本人にとって逃れられない悪夢となっているのが、国内企業から延べ3.2億件以上流出した個人情報の「死後(データの行き先)」です。
被害企業のプレスリリースには決まって「メールアドレス単体では個人を特定できない」「二次被害の恐れは低い」といった言い訳が並びます。しかし現代の地下データ市場において、そんな企業単位の言い分は一切通用しません。別々の企業から漏れた断片データはすべて1箇所に集められ、巨大なパズルのように結合されているからです。
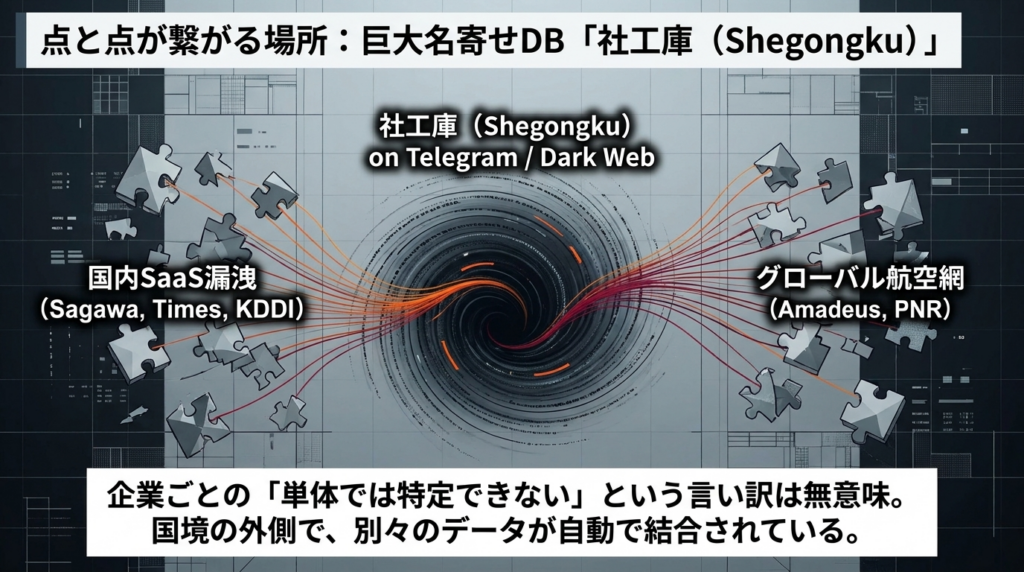
Telegram上で稼働する巨大名寄せDB「社工庫(Shegongku)」の4層構造
日本から流出したデータが行き着く終着駅は、通信アプリ「Telegram(テレグラム)」やダークウェブ上に構築された中国語圏・東南アジア圏の巨大地下データベース「社工庫(しゃこうこ/Shegongku:ソーシャルエンジニアリング・データベース)」です。学術機関の調査によれば、Telegram上では「開盒(アンボクシング=個人情報の箱開け・晒し)」と呼ばれるオンデマンド身元特定サービスが完全に商業化しており、中核となる31種類の検索ボットだけで月間88万人以上のアクティブユーザーを抱えています。
社工庫のオペレーターは、闇市場で「バルクデータ(塊のデータ)」として二束三文で買い叩いた日本企業の漏洩リストをクレンジングし、電話番号やメールアドレスを共通の鍵(主キー)として、以下の4つの階層(レイヤー)を自動で重ね合わせます。
- 第1層(ID・認証情報レイヤー):KDDIやソースネクスト、EC基盤などから漏れたメールアドレス、使い回しパスワード、生年月日の基礎対応表
- 第2層(日常業務・物流のライブレイヤー):佐川急便の送り状データ(約5,323万件)やヤマト運輸、焼肉きんぐ、バーガーキングなどから漏れた「現在確実に人が住んでおり、荷物が届く最新の現住所と携帯電話番号」
- 第3層(本人確認書類・所属・資産レイヤー):タイムズカーから外部送信された運転免許証などの本人確認書類画像(約146万件)、ソースネクストや大阪大学(約7.8万人)、ベネフィット・ワンなどから漏れた勤務先・所属・役職、ふるさと納税サイト「ふるさとチョイス」(約445万件)から漏れた寄附控除試算額(=正確な年収水準)
- 第4層(移動履歴・旅券レイヤー):アマデウス(JAL・ANA等)や楽天トラベル、skyticketなどから漏れたパスポート番号、宿泊先、同伴者氏名、渡航スケジュール
これら4層のデータが地下データベース上で統合され、さらに「AISGK」などの最新ボットに搭載されたAI(大規模言語モデル)によって自動プロファイリングされます。つまり、日本政府がマイナ保険証の紐付けミスやシステム改修でモタついている間に、国境の外側のTelegram上では、電話番号を1つ打ち込むだけでその人物の現住所・勤務先・推定年収・顔写真付き免許証・海外渡航歴が1秒で吐き出される「非公式の国民総背番号制(完全なデジタル人質ファイル)」が勝手に完成しつつあるのです。
AIスピアフィッシングの急増と金融庁による「免許証画像eKYC廃止」の緊急要請
この「名寄せされた完璧なプロファイル」と「本物の運転免許証画像」の流出は、2026年10月の日本社会に2つの致命的な打撃を与えています。
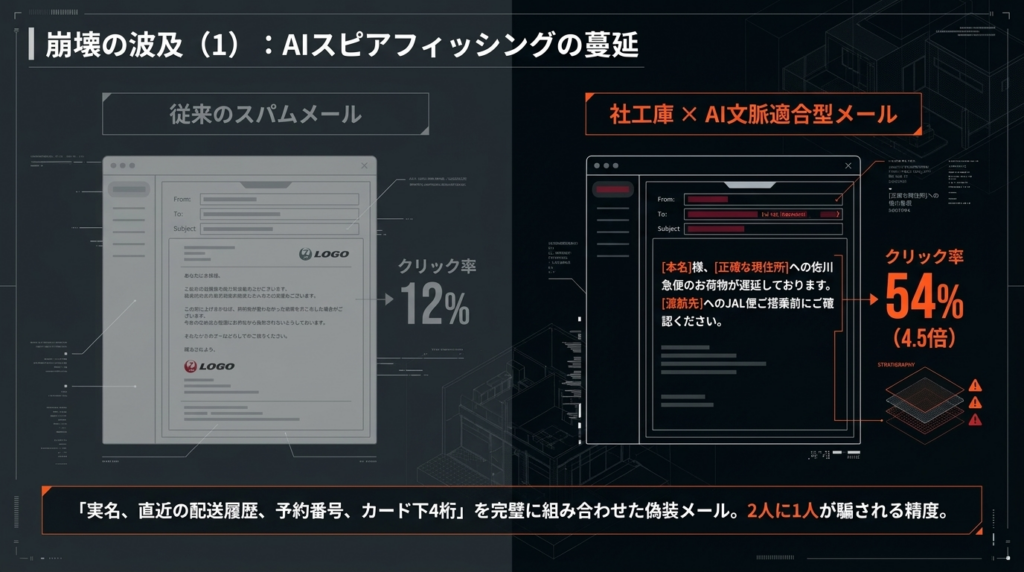
1つ目は、AIによる文脈適合型スピアフィッシングの爆発的増加です。社工庫の名寄せデータをもとに「本人の実名、所属部署、直近の配送履歴や予約番号、カードの下4桁」を正確に記した、一切の不自然さがない日本語の偽メールがAIで自動生成されるようになりました。マイクロソフトの調査では、従来のフィッシングメールのクリック率が12%だったのに対し、AIで最適化されたフィッシングのクリック率は54%(従来の4.5倍)にまで跳ね上がっています。2人に1人が騙される計算です。
2つ目は、本人確認(eKYC)の突破によるなりすまし口座開設・勝手に借金を背負わされるリスクと、それに伴う行政のパニック的な緊急対応です。タイムズカーから約146万件の免許証画像が外部送信された事態を受け、信用情報機関(CIC等)には自分の名義で不正契約が結ばれていないか確かめる情報開示申請が殺到。広島県や愛知県、東京都など全国20以上の都県の公安委員会では、漏洩被害者を対象に「運転免許証番号(末尾の再交付桁)と顔写真の変更を伴う特例再交付」を認める異例の措置まで始まりました。
事態を重く見た内閣官房国家サイバー統括室(NCO)が2026年10月9日に緊急の注意喚起を発出するとともに、同日、金融庁は全金融機関などに対し、2027年4月の犯罪収益移転防止法施行規則改正を待たず「可及的速やかに」本人確認書類の画像送信によるオンライン本人確認(eKYC)を廃止し、マイナンバーカードや運転免許証のICチップ読み取り方式へ前倒しで一本化するよう緊急要請を出しました。これを受け、10月下旬にはPayPayやSBI新生銀行などの大手事業者が相次いで「スマホで免許証を撮影する本人確認」の廃止に踏み切っています。
まとめ:私たちの「デジタル人質ファイル」がすでに完成している世界で
2026年に日本で同時多発している3.2億件の情報漏洩とアマデウス不正アクセス事件は、単なる個別企業のうっかりミスではありません。効率化のために外部委託された「サプライチェーンの要衝(チョークポイント)」をAIで自動爆撃する攻撃手法と、抜かれたデータを統合する「社工庫」および国家インテリジェンスの生態系が完全に成熟した結果です。
もはや「お詫びの500円クオカード」すら届かなくなった大量漏洩時代において、「自分のデータは漏れていない」と考えるのはただの現実逃避に過ぎません。企業も個人も、「私たちの氏名・住所・年収・免許証・移動履歴はすでに海の向こうの地下データベースで名寄せが完了している」という冷酷な前提(侵入・漏洩前提)に立ったセキュリティ設計と、自衛手段の再構築を迫られています。